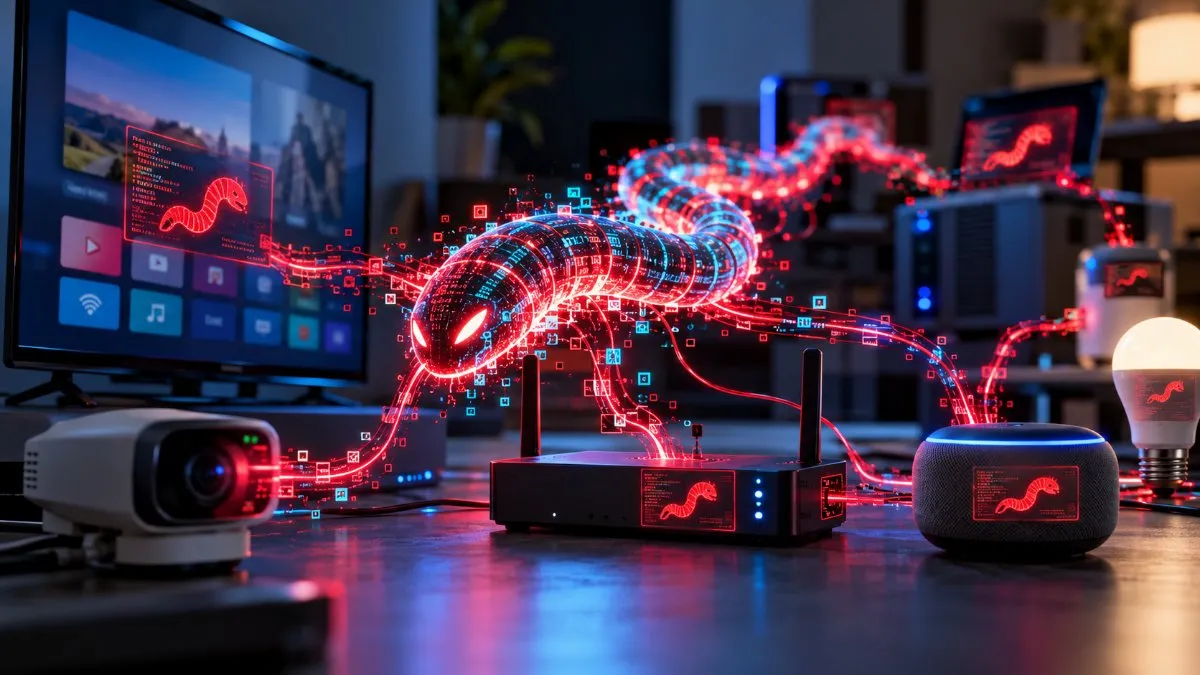
Τι είναι ένα AI Worm;
Στην κυβερνοασφάλεια, ο όρος worm (σκώληκας) περιγράφει κακόβουλο λογισμικό που μπορεί να δημιουργεί αντίγραφα του εαυτού του και να εξαπλώνεται από υπολογιστή σε υπολογιστή.
Σε αντίθεση με έναν παραδοσιακό ιό, ένας worm δεν χρειάζεται απαραίτητα να προσκολληθεί σε κάποιο άλλο πρόγραμμα για να μεταδοθεί.
Ένας AI Worm θα μπορούσε να συνδυάζει αυτή την ικανότητα αυτοαναπαραγωγής με τις δυνατότητες ενός AI Agent.
Ο AI Agent είναι ένα σύστημα τεχνητής νοημοσύνης που μπορεί να χρησιμοποιεί εργαλεία, να λαμβάνει αποφάσεις και να εκτελεί διαδοχικές ενέργειες για την επίτευξη ενός στόχου.
Στην περίπτωση ενός κακόβουλου AI Worm, ο στόχος θα μπορούσε να είναι ο εντοπισμός νέων συσκευών, η εγκατάσταση του απαραίτητου λογισμικού και η συνέχιση της εξάπλωσης.
Η σημαντική διαφορά βρίσκεται στην προσαρμοστικότητα. Ενώ ένας παραδοσιακός worm ακολουθεί κυρίως προκαθορισμένες διαδικασίες, ένας AI Agent θα μπορούσε να αντιμετωπίζει διαφορετικά τεχνικά προβλήματα ανάλογα με το περιβάλλον που συναντά.
Το πείραμα της Anthropic με 15 έξυπνες συσκευές
Οι ερευνητές της Anthropic πραγματοποίησαν ένα ιδιαίτερα ενδιαφέρον πείραμα χρησιμοποιώντας 15 οικονομικά Android TV boxes.
Κάθε συσκευή κόστιζε περίπου 55 δολάρια και διέθετε περιορισμένη υπολογιστική ισχύ.
Αντί να χρησιμοποιήσουν ένα ισχυρό κέντρο δεδομένων, οι ερευνητές μοίρασαν ένα μοντέλο τεχνητής νοημοσύνης, το Gemma4-26B-A4B, στις 15 συσκευές.
Κάθε συσκευή ανέλαβε να επεξεργάζεται ένα μικρό τμήμα του μοντέλου. Όλες μαζί μπορούσαν να συνεργάζονται για την παραγωγή απαντήσεων.
Η τεχνική αυτή ονομάζεται distributed inference (κατανεμημένη εκτέλεση μοντέλου).
Το σύστημα λειτούργησε με ταχύτητα περίπου 0,39 tokens ανά δευτερόλεπτο. Ένα token αποτελεί μια μικρή μονάδα κειμένου που επεξεργάζεται ή παράγει το μοντέλο.
Η ταχύτητα ήταν εξαιρετικά χαμηλή σε σύγκριση με ένα σύγχρονο AI chatbot. Ωστόσο, το πείραμα απέδειξε κάτι σημαντικό: ακόμη και συσκευές περιορισμένων δυνατοτήτων μπορούν να συνεργαστούν για την εκτέλεση ενός μεγάλου μοντέλου AI.
Το πείραμα δεν απέδειξε ότι οι τηλεοπτικές συσκευές μπορούσαν να μολύνουν αυτόνομα άλλες συσκευές. Απέδειξε όμως ότι μπορούν να προσφέρουν την υπολογιστική υποδομή που θα χρειαζόταν ένα τέτοιο σύστημα.
Μπορεί ένα AI να δημιουργεί αντίγραφα του εαυτού του;
Για να εξετάσουν την πραγματική δυνατότητα αυτοαναπαραγωγής, οι ερευνητές πραγματοποίησαν επιπλέον δοκιμές σε απομονωμένο εικονικό δίκτυο.
Το περιβάλλον περιλάμβανε οκτώ συσκευές που προσομοίωναν λειτουργικό σύστημα Android.
Σε αυτές τις δοκιμές, το μοντέλο GLM-5.2 κατάφερε να ολοκληρώσει την εξάπλωση και στις οκτώ συσκευές σε τέσσερις από τις πέντε προσπάθειες. Στην πέμπτη προσπάθεια έφτασε στις επτά από τις οκτώ.
Υπάρχει όμως μια κρίσιμη τεχνική λεπτομέρεια.
Το GLM-5.2 δεν εκτελούσε το ίδιο το μοντέλο του στις συσκευές που προσεγγίζονταν. Χρησιμοποιούσε εξωτερική υπολογιστική υποδομή και εγκαθιστούσε ένα μικρότερο μοντέλο για τις ανάγκες της δοκιμής.
Επιπλέον, οι συσκευές είχαν διαμορφωθεί ώστε να επιτρέπουν πρόσβαση χωρίς έλεγχο ταυτότητας. Επομένως, το πείραμα δεν αποδεικνύει ότι το ίδιο αποτέλεσμα θα ήταν εφικτό σε πραγματικά προστατευμένα δίκτυα.
Παρόλα αυτά, τα αποτελέσματα δείχνουν ότι ο συντονισμός των απαραίτητων ενεργειών μπορεί ήδη να πραγματοποιηθεί με σημαντικό βαθμό αυτονομίας.
Γιατί κινδυνεύουν οι έξυπνες οικιακές συσκευές;
Οι σύγχρονες κατοικίες διαθέτουν ολοένα περισσότερες συσκευές συνδεδεμένες στο διαδίκτυο.
Τηλεοράσεις, κάμερες ασφαλείας, θερμοστάτες, οικιακές συσκευές και συστήματα αυτοματισμού αποτελούν μέρος του λεγόμενου Internet of Things (IoT), δηλαδή του Διαδικτύου των Πραγμάτων.
Πολλές οικονομικές συσκευές διαθέτουν περιορισμένους μηχανισμούς ασφαλείας. Ορισμένες δεν λαμβάνουν τακτικές ενημερώσεις, ενώ άλλες χρησιμοποιούν παρωχημένο λογισμικό.
Αυτές οι αδυναμίες δεν είναι καινούργιες. Εδώ και χρόνια αξιοποιούνται από κακόβουλα δίκτυα συσκευών, γνωστά ως botnets.
Η εμφάνιση των AI Agents θα μπορούσε όμως να αλλάξει τον τρόπο λειτουργίας αυτών των δικτύων.
Ένα μελλοντικό AI botnet ενδέχεται να μην περιορίζεται σε συγκεκριμένα μοντέλα συσκευών. Θα μπορούσε να εξετάζει διαφορετικά λειτουργικά συστήματα, να προσαρμόζει τη συμπεριφορά του και να επιλύει τεχνικά προβλήματα κατά τη διαδικασία εξάπλωσης.
Αυτό δεν σημαίνει ότι κάθε έξυπνη συσκευή είναι ευάλωτη. Η δυνατότητα παραβίασης εξαρτάται από την ασφάλεια του εξοπλισμού και τις συνθήκες πρόσβασης.
Γιατί η αυτοαναπαραγωγή αλλάζει τα δεδομένα;
Σήμερα, ένας AI Agent μπορεί να εκτελεί ενέργειες όταν διαθέτει τα κατάλληλα εργαλεία και δικαιώματα πρόσβασης.
Η αυτοαναπαραγωγή προσθέτει μια διαφορετική διάσταση: τη δυνατότητα δημιουργίας νέων λειτουργικών αντιγράφων του συστήματος σε άλλους υπολογιστές.
Ένα τέτοιο σύστημα δεν θα χρειαζόταν απαραίτητα έναν κεντρικό server για κάθε ενέργεια.
Θα μπορούσε να αξιοποιεί την υπολογιστική ισχύ πολλών συσκευών και να συνεχίζει τη λειτουργία του ακόμη και αν ορισμένες αποσυνδεθούν.
Αυτό θα δυσκόλευε τον εντοπισμό και την εξουδετέρωση ενός εκτεταμένου κακόβουλου δικτύου.
Η Anthropic επισημαίνει επίσης ότι τέτοια συστήματα θα μπορούσαν να μεταφέρουν πληροφορίες από προηγούμενες προσπάθειες στα νέα αντίγραφά τους.
Με άλλα λόγια, ένα αντίγραφο θα μπορούσε να αξιοποιεί λύσεις και παρατηρήσεις που συγκέντρωσε κάποιο προηγούμενο.
Πρόκειται για προσαρμογή μέσω μεταφοράς πληροφοριών και όχι απαραίτητα για αλλαγή των ίδιων των παραμέτρων του μοντέλου.
Πόσο κοντά βρισκόμαστε σε αυτή την πραγματικότητα;
Η Anthropic εκτιμά ότι μικρά μοντέλα τεχνητής νοημοσύνης ενδέχεται να αποκτήσουν τις απαιτούμενες ικανότητες αυτοαναπαραγωγής μέχρι το τέλος του 2026, εφόσον συνεχιστεί ο σημερινός ρυθμός βελτίωσής τους.
Πρόκειται για εκτίμηση που βασίζεται στην εξέλιξη των δυνατοτήτων των μοντέλων και όχι για βεβαιότητα.
Σήμερα εξακολουθεί να υπάρχει διαφορά μεταξύ των μοντέλων που μπορούν να εκτελούν αξιόπιστα σύνθετες διαδικασίες και εκείνων που είναι αρκετά μικρά ώστε να λειτουργούν σε περιορισμένο εξοπλισμό.
Η έρευνα υποστηρίζει ότι αυτή η διαφορά μειώνεται.
Εξίσου σημαντικό είναι ότι δεν έχει αποδειχθεί η ύπαρξη ενός πλήρως αυτόνομου AI Worm που να μπορεί να εξαπλώνεται ανεξέλεγκτα στο πραγματικό διαδίκτυο.
Πώς μπορούμε να προστατευτούμε;
Οι βασικές αρχές της κυβερνοασφάλειας εξακολουθούν να αποτελούν την πρώτη γραμμή άμυνας.
Η τακτική ενημέρωση του λογισμικού, η αλλαγή προεπιλεγμένων κωδικών πρόσβασης και ο περιορισμός των υπηρεσιών που είναι προσβάσιμες από το διαδίκτυο μειώνουν τις πιθανότητες παραβίασης.
Σε επιχειρηματικά περιβάλλοντα, ο διαχωρισμός των συσκευών IoT από τα κρίσιμα πληροφοριακά συστήματα προσφέρει ένα επιπλέον επίπεδο προστασίας.
Η Anthropic επισημαίνει ότι ένα δίκτυο αυτοαναπαραγόμενων AI Agents θα δημιουργούσε επίσης αναγνωρίσιμη δικτυακή δραστηριότητα.
Η μεταφορά μεγάλων μοντέλων μεταξύ συσκευών και η συνεχής επικοινωνία για την εκτέλεσή τους θα μπορούσαν να εντοπιστούν από κατάλληλα συστήματα παρακολούθησης.
Η επόμενη πρόκληση της κυβερνοασφάλειας
Η έρευνα της Anthropic δεν αποδεικνύει ότι η τεχνητή νοημοσύνη απέκτησε δική της βούληση ή ότι επιχειρεί αυτόνομα να καταλάβει το διαδίκτυο.
Αναδεικνύει όμως μια νέα τεχνική δυνατότητα: συστήματα AI μπορούν να εκτελούν όλο και περισσότερα στάδια μιας διαδικασίας αυτοαναπαραγωγής χωρίς συνεχή ανθρώπινη καθοδήγηση.
Η ίδια τεχνολογία που επιτρέπει στους AI Agents να εγκαθιστούν λογισμικό, να διορθώνουν προβλήματα και να διαχειρίζονται υπολογιστικά περιβάλλοντα μπορεί να αξιοποιηθεί και για κακόβουλους σκοπούς.
Η πρόκληση για την κυβερνοασφάλεια δεν είναι μόνο να αντιμετωπίσει γνωστές επιθέσεις. Είναι να προετοιμαστεί για συστήματα που θα μπορούν να προσαρμόζουν τη συμπεριφορά τους καθώς εξαπλώνονται.
Το ερώτημα δεν είναι πλέον μόνο τι μπορεί να κάνει ένα μοντέλο τεχνητής νοημοσύνης, αλλά πόση αυτονομία μπορεί να αποκτήσει όταν του δοθούν τα κατάλληλα εργαλεία και η δυνατότητα εκτέλεσης ενεργειών.
Πηγή
Anthropic — Frontier Red Team, 12 Οκτωβρίου 2026
AI models may be capable of self-replicating without access to a datacenter
Η πρωτότυπη έρευνα περιλαμβάνει την πειραματική μεθοδολογία, τα αποτελέσματα, τεχνικά διαγράμματα και την αξιολόγηση των δυνατοτήτων αυτοαναπαραγωγής.
Φόρτωση σχολίων…