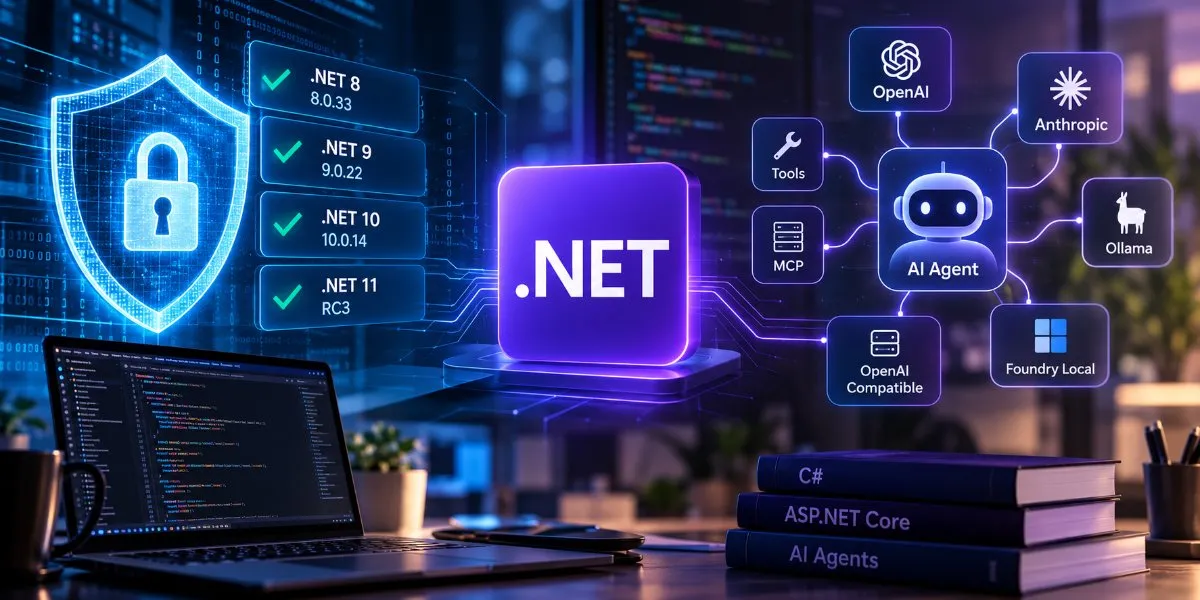
Το .NET αποτελεί εδώ και χρόνια μία από τις σημαντικότερες πλατφόρμες ανάπτυξης λογισμικού. Από επιχειρησιακές εφαρμογές και REST APIs μέχρι cloud υπηρεσίες, χρησιμοποιείται για την κατασκευή συστημάτων που απαιτούν υψηλή απόδοση και αξιοπιστία.
Οι πρόσφατες ανακοινώσεις της Microsoft αναδεικνύουν δύο διαφορετικές αλλά εξίσου σημαντικές πλευρές της πλατφόρμας.
Από τη μία, η ασφάλεια των εφαρμογών παραμένει κρίσιμη προτεραιότητα. Από την άλλη, η C# αποκτά περισσότερα εργαλεία για την ανάπτυξη εφαρμογών που αξιοποιούν μεγάλα γλωσσικά μοντέλα (LLMs) και αυτόνομους AI Agents.
1. Έκτακτες ενημερώσεις ασφαλείας για το .NET
Στις 25 Οκτωβρίου 2026, η Microsoft ανακοίνωσε έκτακτες ενημερώσεις ασφαλείας (Out-of-Band Security Updates) για το .NET.
Πρόκειται για διορθώσεις που κυκλοφορούν εκτός του συνηθισμένου μηνιαίου κύκλου ενημερώσεων, όταν ένα πρόβλημα απαιτεί ταχύτερη αντιμετώπιση.
Οι ενημερώσεις καλύπτουν τις ακόλουθες εκδόσεις:
| Έκδοση .NET | Διορθωμένη έκδοση |
|---|---|
| .NET 8 | 8.0.33 |
| .NET 9 | 9.0.22 |
| .NET 10 | 10.0.14 |
| .NET 11 | Release Candidate 3 |
Η Microsoft συνιστά την άμεση ενημέρωση των επηρεαζόμενων εγκαταστάσεων και εφαρμογών. Το παλαιότερο .NET Framework δεν επηρεάζεται από τις συγκεκριμένες ευπάθειες.
CVE-2026-111497: Ευπάθεια στον Brotli decoder
Η σημαντικότερη νέα ευπάθεια αφορά τον μηχανισμό αποσυμπίεσης Brotli.
Ο Brotli είναι ένας αλγόριθμος συμπίεσης δεδομένων, ο οποίος χρησιμοποιείται συχνά στις διαδικτυακές επικοινωνίες για τη μείωση του όγκου των μεταφερόμενων δεδομένων.
Για παράδειγμα, ένας web server μπορεί να στείλει συμπιεσμένο περιεχόμενο σε έναν client, ώστε η μεταφορά να ολοκληρωθεί ταχύτερα.
Το πρόβλημα εντοπίζεται στον τρόπο με τον οποίο το .NET επεξεργάζεται ορισμένα συμπιεσμένα δεδομένα.
Υπό συγκεκριμένες συνθήκες, ένας κακόβουλος χρήστης θα μπορούσε να προκαλέσει μη επιτρεπόμενη εγγραφή στη μνήμη (buffer overflow).
Οι πιθανές συνέπειες περιλαμβάνουν:
Διακοπή λειτουργίας μιας εφαρμογής (Denial of Service).
Αποκάλυψη πληροφοριών από τη μνήμη.
Αλλοίωση δεδομένων στη μνήμη.
Πιθανή απόκτηση αυξημένων δικαιωμάτων.
Η ευπάθεια μπορεί να αφορά εφαρμογές που χρησιμοποιούν Brotli μέσω του System.IO.Compression, του HttpClient ή της αποσυμπίεσης HTTP requests στο ASP.NET Core.
Αυτό δεν σημαίνει ότι κάθε ASP.NET Core εφαρμογή είναι αυτομάτως εκτεθειμένη. Η αποσυμπίεση εισερχόμενων requests και η αυτόματη αποσυμπίεση απαντήσεων δεν ενεργοποιούνται εξ ορισμού.
Ωστόσο, οι εφαρμογές που επεξεργάζονται μη έμπιστα συμπιεσμένα δεδομένα πρέπει να εξεταστούν με ιδιαίτερη προσοχή.
CVE-2026-114148: Πρόβλημα δικαιωμάτων στο Linux
Η δεύτερη νέα ευπάθεια αφορά αρχεία εγκατάστασης του .NET σε συστήματα Linux.
Ορισμένα αρχεία τύπου tarball περιλαμβάνουν μη ασφαλή μεταδεδομένα ιδιοκτησίας αρχείων.
Υπό συγκεκριμένες συνθήκες, αυτό μπορεί να επιτρέψει σε τοπικό επιτιθέμενο να τροποποιήσει αρχεία και να αποκτήσει αυξημένα δικαιώματα.
Η έκταση του προβλήματος διαφέρει ανά έκδοση. Στα .NET 10 και 11 αφορά συγκεκριμένα source-build archives, ενώ στα .NET 8 και 9 επηρεάζει επίσης ορισμένες διανομές ASP.NET Core μέσω tarball.
Δύο επιπλέον διορθώσεις
Οι έκτακτες ενημερώσεις περιλαμβάνουν επίσης διορθώσεις για δύο προβλήματα που είχαν ανακοινωθεί στις 13 Οκτωβρίου, αλλά δεν είχαν αντιμετωπιστεί πλήρως:
CVE-2026-70197: Ευπάθεια αλλοίωσης μνήμης στον μηχανισμό SocketAsyncEventArgs, η οποία αφορά συγκεκριμένη χρήση sockets στα Windows.
CVE-2026-102870: Ευπάθεια στον debugger του Blazor WebAssembly, η οποία αφορά συγκεκριμένα πακέτα των .NET 10 και 11.
Ιδιαίτερα για το Blazor, οι developers πρέπει να ελέγξουν και τις ενημερώσεις των επηρεαζόμενων NuGet packages. Η εγκατάσταση ενός νέου shared runtime δεν αποτελεί από μόνη της επαρκή διόρθωση για αυτά τα πακέτα.
2. Τι πρέπει να κάνουν οι .NET developers;
Το πρώτο βήμα είναι ο έλεγχος των εγκατεστημένων runtimes και SDKs.
Από ένα terminal μπορούμε να εκτελέσουμε:
dotnet --list-runtimesΓια περισσότερες πληροφορίες σχετικά με το εγκατεστημένο περιβάλλον:
dotnet --infoΣτη συνέχεια χρειάζεται να επιλέξουμε την κατάλληλη διαδικασία ενημέρωσης.
Σε εφαρμογές framework-dependent, εγκαθιστούμε το ενημερωμένο runtime και επανεκκινούμε την εφαρμογή.
Σε εφαρμογές self-contained, όπου το runtime περιλαμβάνεται στο ίδιο το deployment, απαιτείται νέο build και δημοσίευση.
Αν χρησιμοποιούμε Docker, πρέπει να ανακατασκευάσουμε τα images από τις ενημερωμένες εκδόσεις και να πραγματοποιήσουμε νέο deployment.
Σημαντικό: Η εγκατάσταση ενός ενημερωμένου .NET SDK στον υπολογιστή ανάπτυξης δεν σημαίνει απαραίτητα ότι έχει ενημερωθεί και η εφαρμογή που εκτελείται στον production server.
3. GitHub Copilot SDK: Η C# μπαίνει δυναμικά στην εποχή των AI Agents
Ενώ οι ενημερώσεις ασφαλείας αντιμετωπίζουν προβλήματα της υπάρχουσας υποδομής, μια δεύτερη ανακοίνωση της Microsoft δείχνει προς την επόμενη γενιά εφαρμογών.
Στις 19 Οκτωβρίου 2026, ο Bruno Capuano παρουσίασε στο επίσημο .NET Blog τη δυνατότητα σύνδεσης του GitHub Copilot SDK με μοντέλα και παρόχους της επιλογής του developer.
Το άρθρο έχει τίτλο Bring Your Own Model to the GitHub Copilot SDK with C#.
Η βασική ιδέα είναι ότι ένας developer μπορεί να αξιοποιεί τον μηχανισμό λειτουργίας AI Agents του GitHub Copilot, χωρίς να περιορίζεται υποχρεωτικά σε έναν συγκεκριμένο πάροχο AI.
Τι ακριβώς είναι το GitHub Copilot SDK;
Το GitHub Copilot SDK επιτρέπει στους developers να ενσωματώνουν δυνατότητες του Copilot agent runtime μέσα στις δικές τους εφαρμογές.
Αντί να δημιουργούμε από την αρχή ολόκληρη την υποδομή ενός AI Agent, μπορούμε να αξιοποιήσουμε έναν υπάρχοντα μηχανισμό που διαχειρίζεται συνομιλίες, συνεδρίες, ρυθμίσεις και την επικοινωνία με το μοντέλο.
Με τις κατάλληλες ρυθμίσεις, ένας agent μπορεί επίσης να αποκτήσει πρόσβαση σε εργαλεία και να εκτελεί συγκεκριμένες εργασίες.
Για παράδειγμα, μια εφαρμογή διαχείρισης επιχειρήσεων θα μπορούσε να χρησιμοποιεί έναν AI Agent για την ανάλυση αιτημάτων πελατών, την προετοιμασία αναφορών ή την υποστήριξη των χρηστών.
Η εφαρμογή εξακολουθεί να ελέγχει ποια δεδομένα και ποιες λειτουργίες επιτρέπεται να χρησιμοποιεί ο agent.
4. Bring Your Own Model: Επιλέγουμε το AI μοντέλο που θέλουμε
Μία από τις ενδιαφέρουσες δυνατότητες είναι η υποστήριξη διαφορετικών παρόχων μοντέλων.
Το GitHub Copilot SDK υποστηρίζει επιλογές όπως:
OpenAI: Πρόσβαση σε μοντέλα μέσω συμβατών υπηρεσιών API.
Anthropic: Σύνδεση με μοντέλα Claude.
Ollama: Αξιοποίηση μοντέλων που εκτελούνται τοπικά.
Microsoft Foundry Local: Εκτέλεση υποστηριζόμενων μοντέλων σε τοπικό περιβάλλον.
OpenAI-compatible endpoints: Σύνδεση με υποδομές όπως vLLM και LiteLLM.
Αυτό επιτρέπει στους developers να σχεδιάζουν εφαρμογές με μεγαλύτερη ευελιξία.
Για παράδειγμα, μια επιχείρηση μπορεί να επιλέξει έναν cloud provider για απαιτητικές εργασίες και έναν τοπικό provider για περιβάλλοντα όπου χρειάζεται μεγαλύτερος έλεγχος των δεδομένων.
Φυσικά, η αλλαγή παρόχου δεν εγγυάται ότι κάθε μοντέλο θα υποστηρίζει τα ίδια εργαλεία, δυνατότητες ή επίπεδα απόδοσης.
5. Ένα παράδειγμα σύνδεσης AI μοντέλου με C#
Η Microsoft δημοσίευσε ένα δείγμα εφαρμογής .NET 10 που χρησιμοποιεί το GitHub Copilot SDK μαζί με Microsoft Foundry ή Azure OpenAI.
Το βασικό σημείο βρίσκεται στην κλάση ProviderConfig, μέσω της οποίας καθορίζεται ο πάροχος του μοντέλου.
Ένα απλοποιημένο απόσπασμα ρυθμίσεων είναι το ακόλουθο:
using GitHub.Copilot;

var provider = new ProviderConfig
{
    Type = "openai",
    BaseUrl = endpoint,
    WireApi = "responses",
    ModelId = modelName,
    WireModel = modelName,
    MaxPromptTokens = 8000
};
Στο παράδειγμα, το endpoint αντιπροσωπεύει τη συμβατή διεύθυνση API και το modelName το όνομα του διαθέσιμου μοντέλου.
Οι σημαντικότερες παράμετροι είναι:
Type: Ο τύπος του παρόχου.BaseUrl: Η διεύθυνση του endpoint.WireApi: Το πρωτόκολλο API που θα χρησιμοποιηθεί.ModelId: Το αναγνωριστικό του μοντέλου για το Copilot runtime.WireModel: Το όνομα του μοντέλου που αποστέλλεται στον πάροχο.
Πρόκειται μόνο για το τμήμα παραμετροποίησης, όχι για ολοκληρωμένη εφαρμογή. Για την εκτέλεση απαιτούνται επιπλέον η αυθεντικοποίηση, ο Copilot runtime, η δημιουργία session και η αποστολή αιτήματος.
Στο επίσημο παράδειγμα, η αυθεντικοποίηση πραγματοποιείται μέσω Microsoft Entra ID ή API key. Τα credentials αποθηκεύονται εκτός πηγαίου κώδικα με τη χρήση User Secrets.
Το πλήρες παράδειγμα είναι διαθέσιμο στο GitHub, στο project Generative AI for Beginners .NET της Microsoft.
6. Από τα παραδοσιακά APIs στις εφαρμογές με AI Agents
Μέχρι πρόσφατα, μια συνηθισμένη επιχειρησιακή εφαρμογή βασιζόταν κυρίως σε προκαθορισμένες λειτουργίες.
Ένα REST API δεχόταν ένα αίτημα, εκτελούσε συγκεκριμένη επιχειρησιακή λογική και επέστρεφε μια απάντηση.
Οι AI Agents προσθέτουν ένα διαφορετικό επίπεδο αλληλεπίδρασης.
Ο χρήστης μπορεί να περιγράψει έναν στόχο με φυσική γλώσσα και η εφαρμογή να χρησιμοποιήσει ένα γλωσσικό μοντέλο για να ερμηνεύσει το αίτημα και να επιλέξει τις κατάλληλες, επιτρεπόμενες ενέργειες.
Ας φανταστούμε ένα πληροφοριακό σύστημα διαχείρισης πελατών κατασκευασμένο με ASP.NET Core.
Ο χρήστης θα μπορούσε να ζητήσει:
«Βρες τους πελάτες που έχουν καθυστερημένες πληρωμές, ομαδοποίησέ τους ανά μήνα και ετοίμασε μια συνοπτική αναφορά.»
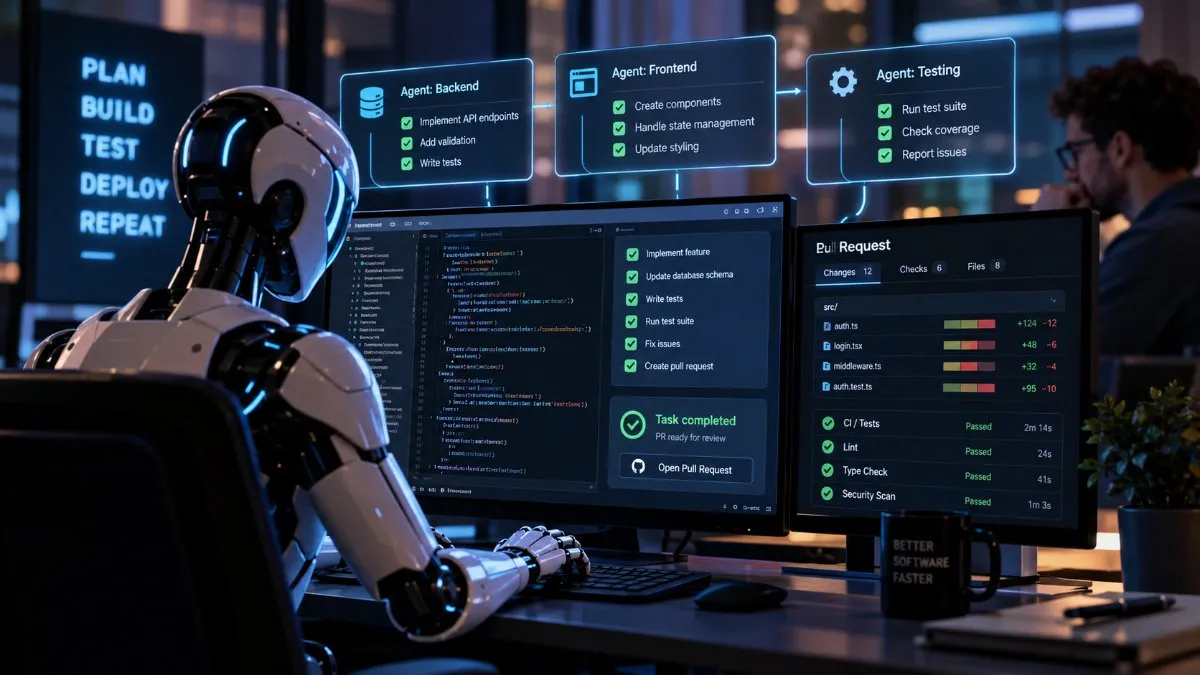
Ένας κατάλληλα σχεδιασμένος AI Agent θα μπορούσε να:
Κατανοήσει το αίτημα.
Καλέσει ένα εξουσιοδοτημένο API για να ανακτήσει τα σχετικά δεδομένα.
Ομαδοποιήσει και αναλύσει τα αποτελέσματα.
Παρουσιάσει την αναφορά στον χρήστη.
Το σημαντικό είναι ότι το AI μοντέλο δεν χρειάζεται να αποκτήσει απευθείας και ανεξέλεγκτη πρόσβαση στη βάση δεδομένων.
Η εφαρμογή μπορεί να διατηρεί την ευθύνη της αυθεντικοποίησης, της εξουσιοδότησης, της καταγραφής ενεργειών και της επικύρωσης των αποτελεσμάτων.
Με αυτόν τον τρόπο, οι υπάρχουσες αρχιτεκτονικές REST API και οι AI Agents μπορούν να λειτουργήσουν συμπληρωματικά.
7. Τι σημαίνουν αυτές οι εξελίξεις για το μέλλον του .NET;
Οι δύο ανακοινώσεις αποκαλύπτουν διαφορετικές προτεραιότητες του ίδιου οικοσυστήματος.
Η πρώτη αφορά την προστασία των συστημάτων που χρησιμοποιούμε ήδη. Οι ευπάθειες ασφαλείας υπενθυμίζουν ότι ακόμη και οι ώριμες πλατφόρμες χρειάζονται συνεχή συντήρηση, ενημερώσεις και σωστές διαδικασίες deployment.
Η δεύτερη αφορά την εξέλιξη του τρόπου με τον οποίο αναπτύσσουμε εφαρμογές.
Με εργαλεία όπως το GitHub Copilot SDK, ένας C# developer μπορεί να συνδυάσει υπάρχουσες επιχειρησιακές εφαρμογές με δυνατότητες AI, χωρίς να χρειάζεται να αναπτύξει από την αρχή ολόκληρη την υποδομή διαχείρισης ενός agent.
Ωστόσο, η αξιοποίηση AI Agents εισάγει και νέες προκλήσεις: ασφάλεια εργαλείων, προστασία δεδομένων, κόστος χρήσης μοντέλων, αξιολόγηση αποτελεσμάτων και περιορισμό ανεπιθύμητων ενεργειών.
Το μέλλον του .NET δεν αφορά μόνο την ταχύτερη εκτέλεση κώδικα, αλλά και τη δημιουργία ασφαλών εφαρμογών που μπορούν να κατανοούν αιτήματα, να αξιοποιούν εργαλεία και να υποστηρίζουν πιο σύνθετες εργασίες.
Για τους developers, το ζητούμενο δεν είναι απλώς να προσθέσουν ένα AI μοντέλο στην εφαρμογή τους. Είναι να σχεδιάσουν συστήματα στα οποία η Τεχνητή Νοημοσύνη προσφέρει πραγματική λειτουργική αξία, χωρίς να θυσιάζονται η ασφάλεια, ο έλεγχος και η αξιοπιστία.
Φόρτωση σχολίων…